
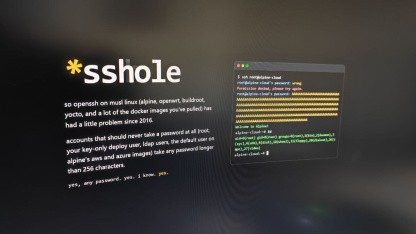
Fehler bei Passwortprüfung: Angreifer können über OpenSSH Linux-Konten kapern
Einige Linux-Systeme lassen sich durch sehr lange Passworteingaben über SSH infiltrieren, manchmal sogar mit Root-Zugriff. Angreifer nutzen das bereits aus.
Suche
Ergebnisse für "Passwort".
Einige Linux-Systeme lassen sich durch sehr lange Passworteingaben über SSH infiltrieren, manchmal sogar mit Root-Zugriff. Angreifer nutzen das bereits aus.
GoDaddys Zertifikatswiderrufe und Sicherheitslücken in Webseiten erörtert bei Passwort.
Ein aufwendiger Angriff gegen ein Serververwaltungstool greift ins Grundgerüst des Internets ein und Claude lässt sich weiterhin.
Berlin: Passwörter in Office-Dateien wurden abgeflossen und erbeutet in einem Cyberangriff, der seit August 2026 durchgeführt wurde.

Malware mit Anleitungen zum Bau von Atomwaffen ist eine beunruhigende Entwicklung.

Ein Trick hat KI-Browser dazu gebracht, sensible Daten wie Passwörter zu offenbaren.

Angreifer attackieren massenhaft Firewalls des Herstellers Fortinet. Sie sollen bereits Admin-Zugangsdaten für 74.000 Geräte erbeutet haben.
Ein fotografisches Lebenswerk überdauert selten aus eigener Kraft. Thomas Gade, Fotoarchivar, bietet Ratschläge für die Sicherung und Digitalisierung fotografischer Nachlässe.
DHL Group und Office Partner haben in IT-Systemen externer Dienstleister Angreifer ausgemacht, die Daten kopiert haben. Die Unternehmen berichten über Datenverlust und Maßnahmen zur Sicherheit.
Amazon bietet die Samsung Portable SSD T9 mit 1 TByte für nur 180 Euro im frühen Black Friday Angebot. Die SSD verwendet NVMe-Flashspeicher und unterstützt USB 3.2 Gen 2x2 mit bis zu 20 GBit pro Sekunde.
Apple hat mit iOS 27.3 das iPhone Duo auf eine Gesichtsentsperrung für den Sperrbildschirm mit der Frontkamera umgestellt, anstatt den Face ID zu verwenden. Die Funktion ist jedoch nicht vollständig und hat einige Einschränkungen.
BundID-Konten wurden massenhaft unberechtigt angefordert, was zu einer Sperrung von Konten und automatisierten E-Mail-Nachrichten zur Zurücksetzung des Passworts führte.
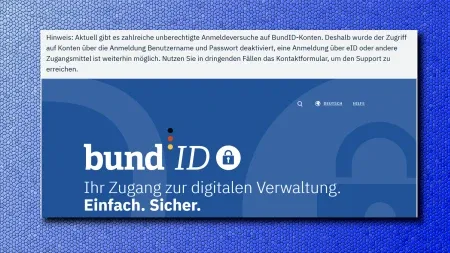
BundID-Konten werden gesperrt, weil von unberechtigten Anmeldenachversuchen betroffene Benutzer ihre Konten verloren haben. Die IT-Sicherheitsbehörde hat den Angriff abgewehrt.
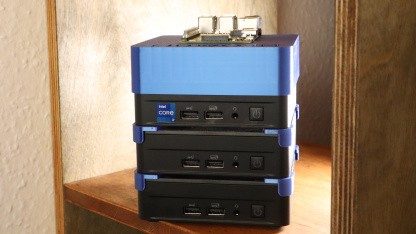
Wir bauen unseren eigenen Supercomputer aus günstigen Standardkomponenten in nur einer Stunde. Der Cluster besteht aus drei NUCs, einem Raspberry Pi und einem 2,5-GBit-Switch.
Über 5 Terabyte an Daten aus der Berliner Senatsverwaltung stehen seit dem 4. September im Darknet zur Verfügung. Rhysida hat die Daten abgehackt und veröffentlicht.
Claroc Research hat mehr als 37.500 Grok-Apps mit unsicheren Zugriffskontrollen und ohne Authentifizierung im Internet freigeschaltet festgestellt.
Cybersicherheitsfirma Shinobi Security experimentiert mit KI-Modellen und simuliert einen realen Windpark-Angriff. Die KI-Modelle kappen die Stromversorgung in weniger als zwei Stunden.
Auf der CVE-Skala hat die kritische Sicherheitslücke eine Bewertung von 9,8 von 10 Punkten erhalten. Ein Patch ist deshalb sinnvoll.
Die Telekom beurteilt die Sicherheit ihrer Technik nicht anhand der Vorgaben der US-Regierung. Der NSA-Skandal ist nicht vergessen.
Angreifer sind in die IT von einem der größten Hoster Russlands eingedrungen und haben Daten unzähliger Kunden unwiederbringlich gelöscht.
Das Reparieren defekter Geräte ist gefährlich. Mit diesem sensiblen Schutzgerät lässt sich die Gefahr verringern.
Angreifer nutzen Sicherheitslücken in GPUStack, FreeSwitch, OpenSSH und IBM Aspera Faspex. Updates helfen, die Schwachstellen auszubessern.
Frankreichs Präsident Emmanuel Macron hat internationale Akteure zu einer Initiative für mehr Sicherheit und Transparenz bei KI-Modellen zusammengerufen.
Hinter den Cyberattacken auf französische Supermarktketten sollen Hacker der iranischen Revolutionsgarden stecken.
Ob Cloud-Administration, IT-Security, SAP SuccessFactors oder Fullstack-Entwicklung - diese sechs IT-Jobs bieten vielseitige Aufgaben.
SSO und Multifaktor-Authentifizierung, mehr Sicherheit und einfache Zugangsverwaltung mit dem OpenID-Connect-Provider Keycloak.
Mindfactory warnt nach einem Cyberangriff seine Kunden per E-Mail: Angreifer könnten Adressen, E-Mails und Telefonnummern erbeutet haben.
Mindfactory hat Kunden und Datenschutzbehörde informiert und Maßnahmen ergriffen nach einem.
Hacker sind über ein Altsystem in die IT der TU München eingedrungen und könnten Daten von rund 60.000 Personen erbeutet haben.
US-Behörden warnen vor Cyberangriffen auf Kühlsysteme.