
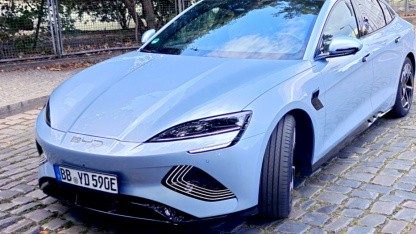
Bundeswehr verboten: Chinesische Drohnen und Fahrzeuge wegen potenzieller Datenabflüsse
Bundeswehr sperrt chinesische Drohnen und Fahrzeuge wegen potenzieller.
Suche
Ergebnisse für "Potenziell".
Bundeswehr sperrt chinesische Drohnen und Fahrzeuge wegen potenzieller.
KI-Agenten könnten gefährlich werden, wenn nicht aufgepasst. Analyse und Warnungen.
Tesla und 9 weitere Hersteller müssen in China Fahrzeuge zurückrufen wegen potenziell gefährlicher elektrischer Türgriffe.

Progress hat Admins von ShareFile aufgefordert, die Server herunterzufahren, da es eine reale Bedrohungssituation durch Angreifer gibt. Die temporären Zugriffsbeschränkungen wurden bereits umgesetzt.

Meta testet Chatbots von Konkurrenten mit potenziell illegalen Anfragen um Sicherheitsbewertungen zu.
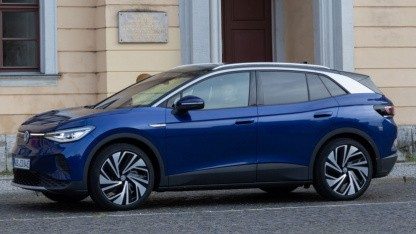
Volkswagen hat ein Softwareupdate veröffentlicht, das eine potenziell gefährliche Bluetooth-Lücke im ID.4 abdeckt. Der Patch wurde erst 16 Monate nach der Entdeckung durch IT-Sicherheitsforscher veröffentlicht.
Das PHP-Team hat vier Versionszweige aktualisiert, um 17 Sicherheitslücken zu beheben. Es sind 7 kritische und 5 mit Ausführung von Schadcode potenziell. Admins sollten ihre PHP-Installationen aktualisieren.
Ruby-Fehler, speziell die Lücke in der Verarbeitung des Zeichens ß, kann zu Remote Code Execution führen. Diese Sicherheitslücke wurde in der aktuellen Version von Ruby 3.3.14, 3.4.13 und 4.0.10 behoben.
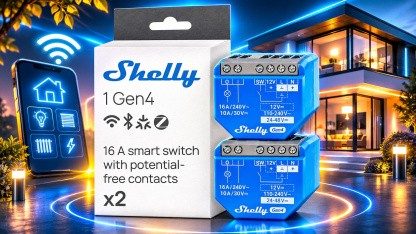
Das Shelly 1 Gen4 WLAN Smart-Relais ist ein potenziell freier Schalter, der Licht, Garagentor oder Heizkessel per Smartphone, Sprachbefehl oder Timer steuerbar macht. Es bietet eine günstige Preise bei Amazon, besonders im Viererpack.
DHL Group und Office Partner haben in IT-Systemen externer Dienstleister Angreifer ausgemacht, die Daten kopiert haben. Die Unternehmen berichten über Datenverlust und Maßnahmen zur Sicherheit.
Microsoft hat zwei neue Sicherheitslücken in SharePoint Server bekannt gemacht, die durch die Verwendung von nicht vertrauenswürdigen Daten und unzureichender Autorisierung ausgelöst werden können. Die Unternehmen müssen daher sofort Maßnahmen ergreifen.
Europäische Länder suchten nach Alternativen für die militärische Software von Palantir und anderen US-Technologien, die in der EU als unzulänglich oder politisch umstritten galten.
Angreifer kombinierten Sicherheitslücken in Check-Point-Gateways und erreichten Root-Rechte. Sicherheitsmaßnahmen sind dringend notwendig.
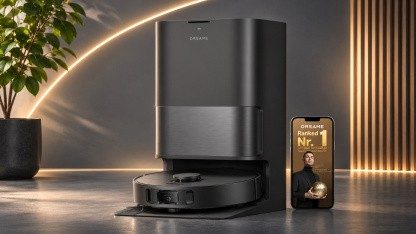
Der Dreame L40 Ultra A bietet eine saubere Reinigung von Staub und Schmutz mit seiner Saugkraft von 24.000 Pa und intelligentem Navigationssystem. Mit zwei Wischmopps und einem Multifunktionsdock reduziert er den Wartungsaufwand.
Auf der CVE-Skala hat die kritische Sicherheitslücke eine Bewertung von 9,8 von 10 Punkten erhalten. Ein Patch ist deshalb sinnvoll.
Das Bundeskriminalamt (BKA) sieht sich einer wachsenden Bedrohungslage gegenüber und drückt sich über die zunehmend verwischten Grenzen in der digitalen Welt aus.
Apple plädiert für radikale Siri AI-Entwicklungen, die Apps über App-Grenzen hinaus steuern können. Malte Kirchner und Leo Becker diskutieren dabei die potenziellen Datenverarbeitungsaspekte.
Die Telekom beurteilt die Sicherheit ihrer Technik nicht anhand der Vorgaben der US-Regierung. Der NSA-Skandal ist nicht vergessen.
Angreifer sind in die IT von einem der größten Hoster Russlands eingedrungen und haben Daten unzähliger Kunden unwiederbringlich gelöscht.
Das Reparieren defekter Geräte ist gefährlich. Mit diesem sensiblen Schutzgerät lässt sich die Gefahr verringern.
Frankreichs Präsident Emmanuel Macron hat internationale Akteure zu einer Initiative für mehr Sicherheit und Transparenz bei KI-Modellen zusammengerufen.
Hinter den Cyberattacken auf französische Supermarktketten sollen Hacker der iranischen Revolutionsgarden stecken.
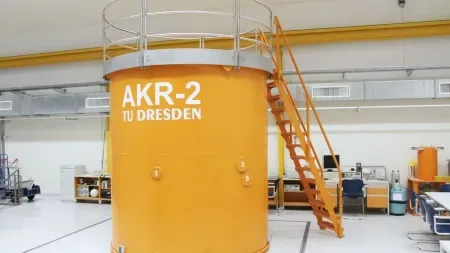
Die Technische Universität Dresden will Atommüll wiederverwerten und eine neue Technologie.
Ob Cloud-Administration, IT-Security, SAP SuccessFactors oder Fullstack-Entwicklung - diese sechs IT-Jobs bieten vielseitige Aufgaben.
Cyberangriffe auf wichtige Infrastrukturprojekte in Europa haben keine ernsten Konsequenzen für die Bau- und Betriebsprozesse.
SSO und Multifaktor-Authentifizierung, mehr Sicherheit und einfache Zugangsverwaltung mit dem OpenID-Connect-Provider Keycloak.
Mindfactory warnt nach einem Cyberangriff seine Kunden per E-Mail: Angreifer könnten Adressen, E-Mails und Telefonnummern erbeutet haben.
Hacker sind über ein Altsystem in die IT der TU München eingedrungen und könnten Daten von rund 60.000 Personen erbeutet haben.
Forschungsgruppe nutzt maschinelles Lernen, um versteckte Exoplaneten in Aufnahmen des James Webb-Teleskops zu erkennen.
Nikkei Asia rekonstruiert den Angriff auf die Kryptobörse und erklärt mit Experten, wie Nordkoreas Hacker vorgehen.