
GitLab-Server mit Schadcode attackierbar: Sicherheitslücken und Maßnahmen
GitLab hat mehrere Sicherheitslücken, die zu kompromittierten Systemen führen können, wenn Benutzerkonten genutzt.
Suche
Ergebnisse für "Schadcode".
GitLab hat mehrere Sicherheitslücken, die zu kompromittierten Systemen führen können, wenn Benutzerkonten genutzt.
Google hat Patches für hochgefährliche Chrome-Lücken veröffentlicht. Eine davon wird bereits aktiv ausgenutzt. Anwender sollten zügig updaten.
Agenten von Claude, Qwen, Grok usw. starten in manipulierten Repositories automatisch Schadcode, ohne Zutun des Anwenders, aber mit dessen vollen.
Veeam One und Service Provider Console sind potenziell ausgeschlachtbare Sicherheitslücken für Schadcode-Attacken.

7-Zip hat eine gefährliche Sicherheitslücke, die durch Nutzerinteraktionen erfordert wird, die zu potenziellen Schadcodeausnutzungen führen kann.
Volkswagen hat ein Softwareupdate veröffentlicht, das eine potenziell gefährliche Bluetooth-Lücke im ID.4 abdeckt. Der Patch wurde erst 16 Monate nach der Entdeckung durch IT-Sicherheitsforscher veröffentlicht.
Das PHP-Team hat vier Versionszweige aktualisiert, um 17 Sicherheitslücken zu beheben. Es sind 7 kritische und 5 mit Ausführung von Schadcode potenziell. Admins sollten ihre PHP-Installationen aktualisieren.
IT-Dienstleister und Admins der N-central müssen sofort handeln, um Server vor laufenden Krypto-Miner-Angriffen zu schützen. N-able hat mehrere Sicherheitslücken bestätigt und einen Hotfix veröffentlicht, aber noch mehr Angriffspfade wurden identifiziert.
Kritische Sicherheitslücken in GitLab-Instanzen weltweit, mit Schwerpunkten in USA, China und Deutschland.
Angreifer können Veeam Management Pack-Server attackieren und Schadcode ausführen, besonders bei Sicherheitslücken CVE-2026-107239, CVE-2026-107238 und CVE-2023-22793.
Angreifer nutzen aktuell bekannte Schwachstellen in Drupal, Ivanti und Synology Systemen und verletzen Systeme.
Das Ruby-Team hat drei Fehler in der Regex-Engine korrigiert, die zu Sicherheitslücken bei der Anwendung von fremden Musterausdrücken führen können. Die korrigierten Versionen sind für alle GitLab-Versionen seit 7.0 aus dem Jahr 2014 verfügbar.
Brotli-Sicherheitslücke und andere Schwachstellen in Adobe Commerce und Magento werden.
BIND 9 hat eine Sicherheitslücke entdeckt, die durch eine Replay-Attacke ermöglicht, dass Schadcode eingefügt und ausgeführt wird. BIND 9.11.0 bis 9.18.50 und 9.20.0 bis 9.20.29 sind betroffen. Admins sollten sofort auf die neuesten Versionen aktualisieren.
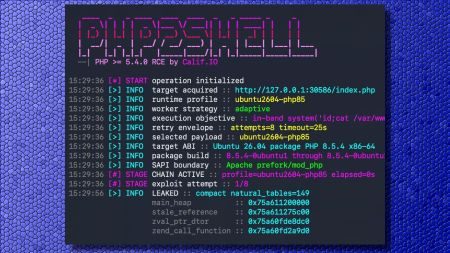
PHP-Webskriptsprachen enthalten kritische Sicherheitsfehler, die zu Ausführung von Schadcode auf Millionen Webservern führen können.
SonicWall veröffentlicht Updates für die SMA1000-Appliances, die teils kritische Sicherheitslücken schließen, einschließlich einer Server-Side Request Forgery (SSRF)-Lücke und einer Befehlsschmuggel-Lücke.
HPE OneView enthält drei Sicherheitslücken, die durch XSS- und Weitertreibungsangriffe gefährdet sind.
SolarWinds hat neue Sicherheitspatches für Observability Self-Hosted veröffentlicht, die zwei Schwachstellen in den Systemen beheben.
Angreifer nutzen eine neue Lücke in WordPress, die durch Click2Shell ermöglicht wird, um Websites vollständig zu kompromittieren.
LastPass entdeckt neue Infostealer-Variante, die durch inoffizielles GitHub-Repositorys verbreitet wird, um Antiviren-Programme auszuschalten und Anmeldeinformationen zu stehlen.
Ein Sicherheitsupdate schließt eine kritische Schadcode-Schwachstelle in Check Point Security Management and Log.
Der Hugging-Face-Hack hat Sicherheitsforschungen und Technologien auf die Probe gestellt. Was jetzt auf die IT zukommt.
Die neuesten Android-Updates schließen 200 Sicherheitslücken. Einige davon sind besonders gefährlich und ermöglichen etwa Schadcode-Attacken.
Niederländische Sicherheitsfirma Sansec hat eine neue Lücke in Onlineshops von Magento und Adobe Commerce entdeckt und empfiehlt Maßnahmen gegen die.
Hacker kompromittieren Onlineshops auf Basis von Magento über eine Sicherheitslücke. Sie schleusen Schadcode ein und platzieren eine Backdoor.
Cybergang TeamPCP verhaftet, Datenexfiltration und Razzien in Softwareprojekte.
Cyberkriminelle TeamPCP in Australien festgenommen, Radarfallen in Slowakei sind unsicher und wurden von Spionen.
Australische Ermittler haben zwei Personen verhaftet, die der Cyberkriminellengruppe TeamPCP angehören sollen. Die Täter wurden für mehr als 1000 kompromittierte Organisationen verantwortlich gemacht.
Kritischer Wurm der Shai-Hulud-Lieferkette hat über 440 npm-Pakete infiziert, einschließlich keyv und zahlreicher flat-cache-Pakete.
Ruby on Rails hat eine kritische Sicherheitslücke in Active Storage, der Komponente für Datei-Uploads. Angreifer können Dateien auslesen, einschließlich Schlüssel der Anwendung. Aktualisierungen und Vorsorge sind dringend notwendig.