
Sicherheitshinweis: Red Hat: Kritische Sicherheitslücke in Apache HTTP Server entdeckt
Auf der CVE-Skala hat die kritische Sicherheitslücke eine Bewertung von 9,8 von 10 Punkten erhalten. Ein Patch ist deshalb sinnvoll.
Suche
Ergebnisse für "Sicherheitslucke".
Auf der CVE-Skala hat die kritische Sicherheitslücke eine Bewertung von 9,8 von 10 Punkten erhalten. Ein Patch ist deshalb sinnvoll.
Zoom für Windows enthält zwei neue Sicherheitslücken, die durch unzureichende Eingabeprüfung und fehlerhafte Herkunftsprüfung zu Rechteausweitung führen können. Aktuelle Versionen beseitigen diese Schwachstellen.
Patches schließen Schwachstellen in IBM App Connect Enterprise, der Log Source Management App for IBM QRadar SIEM und der TS4500 Tape Library.
Wenn die Voraussetzungen stimmen, können Angreifer etwa Barracuda Email Security Gateway attackieren und sich Root-Rechte verschaffen.
WS_FTP von Progress enthält zahlreiche Schwachstellen, einschließlich einer höchsten Sicherheitslücke mit CVE-2026-84295.
Angreifer können Veeam Management Pack-Server attackieren und Schadcode ausführen, besonders bei Sicherheitslücken CVE-2026-107239, CVE-2026-107238 und CVE-2023-22793.
Angreifer nutzen aktuell bekannte Schwachstellen in Drupal, Ivanti und Synology Systemen und verletzen Systeme.
Android-Versionen 12 bis 17 sind durch eine Sicherheitslücke von Mark Blaszczyk betroffen, die als SMS des Todes bekannt ist. Der Fehler führt zu einem unbrauchbaren Smartphone.
Angreifer nutzen Sicherheitslücken in Cisco-Firewalls und GitLab. Cisco und GitLab aktualisieren Software-Versionen. Sicherheitsvorkehrungen und Updates sind dringend zu empfehlen.
Workshop Penetration Testing Fundamentals bietet Grundlagen und praktische Methoden zur Untersuchung von Sicherheitslücken in Webanwendungen und Netzwerken.
Cloudflare hat Sicherheitslücken wie php2shell und Broccoli2Shell als Anfang der Zukunft der Webseiten sicherheitsbezogen gesehen.
Experten alarmieren über die schnelle Auswirkung von Sicherheitslücken in Software
Die PHP-Sicherheitslücken CVE-2026-109618 und CVE-2026-109619 erlauben es Angreifern, Code auszuführen, ohne anmelden zu müssen. Alle PHP-Versionen der letzten 20 Jahre sind betroffen. Hier finden Sie Anweisungen zum Update.
BIND 9 hat eine Sicherheitslücke entdeckt, die durch eine Replay-Attacke ermöglicht, dass Schadcode eingefügt und ausgeführt wird. BIND 9.11.0 bis 9.18.50 und 9.20.0 bis 9.20.29 sind betroffen. Admins sollten sofort auf die neuesten Versionen aktualisieren.
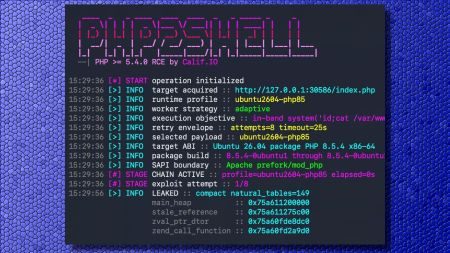
PHP-Webskriptsprachen enthalten kritische Sicherheitsfehler, die zu Ausführung von Schadcode auf Millionen Webservern führen können.
BSI empfiehlt vorsichtige Reisebuchungen wegen Amadeus-Sicherheitslücke
Palo Alto Networks gibt Warnung über eine Zero-Day-Lücke in Firewall-Software, die zu schwerwiegenden Sicherheitsrisiken führen kann.
Ivanti warnt vor einer Sicherheitslücke und bietet seit Anfang Oktober Updates an.
IBM veröffentlicht Sicherheitsupdate für Data-Mining-Software, die auf Apache OpenNLP für natürliche Sprachverarbeitung angreifbar macht.
7-Zip 26.04 aktualisiert und schließt Sicherheitslücken
Anthropic stellt einen kostenlosen Dienst vor, um Open-Source-Software-Projekte nach Schwachstellen zu untersuchen.
SonicWall veröffentlicht Updates für die SMA1000-Appliances, die teils kritische Sicherheitslücken schließen, einschließlich einer Server-Side Request Forgery (SSRF)-Lücke und einer Befehlsschmuggel-Lücke.
Im Oktober versorgt Google mehr als 25 Sicherheitslücken mit Patches.
TeamViewer hat fünf Sicherheitslücken in seiner Fernwartungssoftware, die nur knapp als kritisch eingestuft wurden.
HPE OneView enthält drei Sicherheitslücken, die durch XSS- und Weitertreibungsangriffe gefährdet sind.
Stadt Wien meldet Einbruch in internen Dokumentationsplattform und verständigt betroffene Personen
Digitale Gesundheitsanwendungen wie HelloBetter können durch Cyberangriffe Daten in fremden Händen bringen, wie HelloBetter in einem aktuellen Sicherheitsvorfall zeigt.
Notepad++ hat eine neue Version mit fünf Sicherheitsfixen veröffentlicht, die lediglich mittel- oder niedriges Risiko haben.
Citrix-Netscaler-Geräte benötigen dringend Patches wegen zwei neuen Exploits, die Codeeinschleusung ermöglichen.
GitLab hat mehrere Sicherheitslücken, die zu kompromittierten Systemen führen können, wenn Benutzerkonten genutzt werden