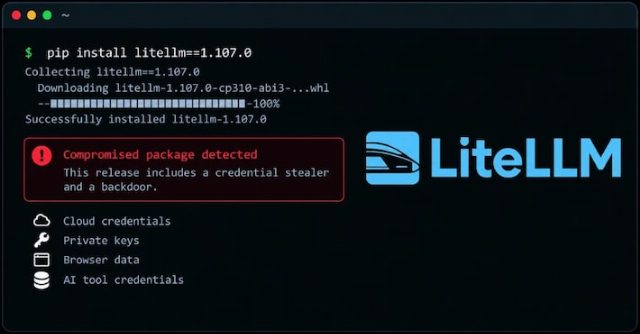
O pacote LiteLLM, uma ferramenta de inteligência artificial, sofreu um ataque cibernético que resultou na vazamento de senhas. Este incidente ilustra a importância de medidas de segurança rigorosas. O ataque foi causado por cibercriminosos que roubaram senhas de acesso de três engenheiros no GitHub. Esses invasores conseguiram atualizar o sistema de atualizações da empresa para espalhar o código malicioso. A equipe da LiteLLM classificou o caso com prioridade máxima e iniciou uma investigação detalhada. A ameaça, identificada inicialmente por pesquisadores da Upwind, também afetou chaves de API, credenciais de nuvem e dados de navegadores. Essa ameaça operava nos sistemas Python, distribuindo-se em lojas oficiais de softwares para programadores e em instaladores de sistemas. Essa situação permite que milhares de usuários sejam atingidos, uma vez que o malware começa a agir assim que o sistema de programação Python é ligado, mesmo que a pessoa nunca tenha usado a biblioteca LiteLLM. Para proteger sua infraestrutura, é essencial realizar verificações rigorosas de procedência de códigos e atualizar regularmente suas ferramentas de inteligência artificial. Além disso, desinstalar a versão comprometida e limpar as imagens afetadas em repositórios de contêineres são medidas importantes. É crucial também que os usuários de ferramentas como a LiteLLM tomem medidas de segurança rigorosas, como desinstalar a versão comprometida e realizar verificações de coleta de dados para garantir a segurança do sistema.