Breve Resumo do Incidente
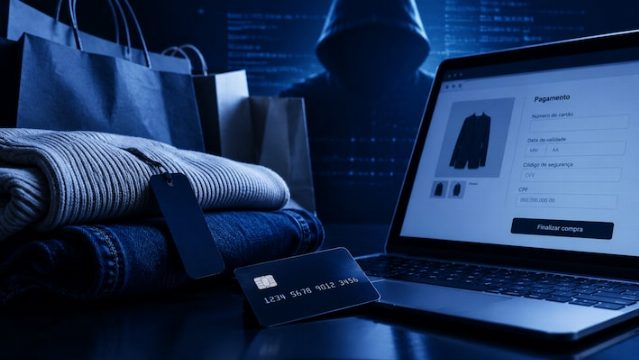
Dezenas de lojas virtuais de marcas brasileiras de moda foram afetadas por um incidente de segurança cibernética que expôs os dados financeiros de clientes durante o processo de pagamento. Um grupo criminoso especializado em fraudes de comércio eletrônico, conhecido como Magecart, conseguiu injetar um código malicioso conhecido como 'skimmer' na plataforma Convertr, responsável por gerenciar os checkouts das lojas afetadas. A vulnerabilidade foi identificada e divulgada pela empresa de segurança digital Sansec. Segundo o relatório técnico publicado pela companhia, o código malicioso entrou em operação em 24 de outubro e permaneceu ativo por três dias, permitindo a captura de informações como números de cartões de crédito, datas de validade, códigos de segurança e o Cadastro de Pessoas Físicas (CPF) dos compradores. Os dados roubados foram enviados para um servidor externo controlado pelos criminosos.
Breve Descrição do Vírus
O código malicioso inserido pelos cibercriminosos operava de forma silenciosa e exclusiva nas páginas de finalização de compra dos sites vinculados à plataforma. O programa malicioso monitorava os campos preenchidos pelos consumidores e recolhia os dados bancários no momento exato em que a transação era concluída. Assim, o conteúdo coletado era transmitido para um domínio externo registrado na Islândia.
Como Funcionava o Furto de Dados Financeiros
O código inserido pelos cibercriminosos operava de forma silenciosa e exclusiva nas páginas de finalização de compra dos sites vinculados à plataforma. O programa malicioso monitorava os campos preenchidos pelos consumidores e recolhia os dados bancários no momento exato em que a transação era concluída. Assim, o conteúdo coletado era transmitido para um domínio externo registrado na Islândia.
Impacto do Incidente
Como os navegadores de internet armazenam arquivos em cache por um período que pode chegar a 24 horas, os consumidores continuam vulneráveis. Os navegadores armazenam o script infectado em cache por até 24 horas, de modo que os compradores continuam em risco por esse período após a limpeza.
Medidas Recomendadas
Diante da exposição de dados sensíveis, orientações de segurança foram emitidas para quem realizou compras em lojas de moda online brasileiras nos últimos dias. O principal alerta direciona-se aos clientes que utilizaram cartões de crédito em páginas com o endereço de checkout associado à Convertr.
Conclusão
O incidente de segurança cibernética expôs os dados financeiros de clientes em lojas virtuais de moda no Brasil, levantando questões sobre a necessidade de atualizações e medidas de segurança. As empresas e consumidores devem estar atentos a esses riscos para evitar futuros incidentes semelhantes.