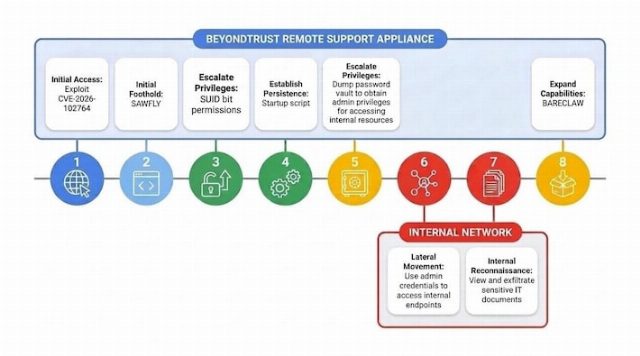
Cibercriminosos chineses exploraram uma falha grave no software de suporte remoto da BeyondTrust, que foi recentemente revelada. Essa falha, conhecida como CVE-2022-34103, permitiu que criminosos invadissem servidores e assumissem o controle de sistemas corporativos. A falha afetou ferramentas usadas por equipes de tecnologia para acessar computadores e resolver problemas remotamente. A BeyondTrust rapidamente identificou e contou o ataque em menos de meia hora após identificar a atividade suspeita em um cliente. A falha ocorreu porque o componente interno não validava adequadamente a origem das mensagens recebidas, o que poderia ser usado para realizar operações de arquivo no dispositivo. A BeyondTrust lançou uma atualização de emergência para corrigir o sistema e orientou os clientes a aplicarem o ajuste o quanto antes. Pesquisadores da Mandiant e do Google Threat Intelligence Group descobriram que os criminosos utilizaram o acesso inicial para elevar as permissões dentro do servidor afetado. Com o controle total da máquina, os invasores tentaram extrair senhas armazenadas, manipular rotas internas de rede e criar caminhos para manter o acesso mesmo após eventuais reinicializações do equipamento. Para esconder as ações maliciosas, o coletivo usou ferramentas personalizadas para criar um canal discreto de navegação e apagar registros internos de auditoria. A BeyondTrust atualizou automaticamente todos os clientes que utilizam o serviço em nuvem e recomendou que qualquer servidor exposto à internet que rodava a versão vulnerável seja revisado e tratado como potencialmente comprometido até que todas as verificações sejam realizadas. As práticas recomendadas incluem atualizar rapidamente e revisar todos os servidores expostos à internet que utilizam a versão vulnerável do software de suporte remoto da BeyondTrust.