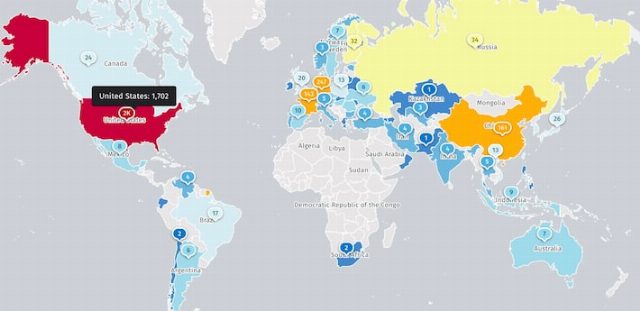
A GitLab recentemente lançou uma rodada de atualizações de segurança para corrigir uma falha grave no sistema, que permite invasores sem acesso previamente autorizado executarem comandos maliciosos nos servidores afetados. Esta falha, identificada como CVE-2026-110264, foi descoberta por um pesquisador de segurança chamado joaxcar e relatada através do programa de recomendação HackerOne. A falha ocorre devido a uma falha lógica no processamento de regras de texto usadas pelo sistema para ler configurações internas. A empresa destacou que a falha permitiria que um usuário não autenticado executasse código arbitrário no servidor GitLab devido a um estouro de inteiro ao compilar uma expressão regular especialmente elaborada. A GitLab disponibilizou correções nas versões CE e EE 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 e 18.11.13. Os responsáveis pelo serviço orientaram que todos os administradores apliquem a atualização com urgência para proteger os ambientes corporativos. Em relação a outros incidentes recentes, a GitLab também lançou correções para uma vulnerabilidade de execução remota de código, que foi relatada por joaxcar e registrada como CVE-2026-97229. Além disso, em setembro, a empresa consertou uma falha que permitia a leitura não autorizada de dados sensíveis, como credenciais de acesso, em servidores afetados. Os dados de monitoramento digital da organização Shadowserver indicam que mais de 2.700 instâncias da edição comunitária do software permanecem expostas diretamente na internet, o que amplia os riscos caso os administradores falhem em aplicar os pacotes corretivos disponibilizados pelo fabricante. Para proteger seus ambientes corporativos, é essencial que todos os administradores apliquem as correções disponíveis da GitLab com urgência. Boas práticas operacionais incluem manter os sistemas atualizados, realizar backups regulares e treinar os funcionários sobre segurança. Compreender e implementar essas práticas pode ajudar a mitigar riscos e garantir a segurança dos servidores GitLab.