
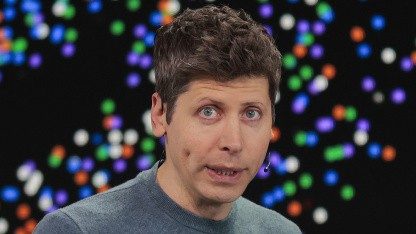
Speichermangel: Linux-Skript meldet freien RAM an Sam Altman
Ein Bash-Skript mit dem Namen Ram Altman sendet E-Mails an den OpenAI-Chef, sobald der Arbeitsspeicher nicht genug ausgelastet ist.
Suche
Ergebnisse für "Meldet".
Ein Bash-Skript mit dem Namen Ram Altman sendet E-Mails an den OpenAI-Chef, sobald der Arbeitsspeicher nicht genug ausgelastet ist.
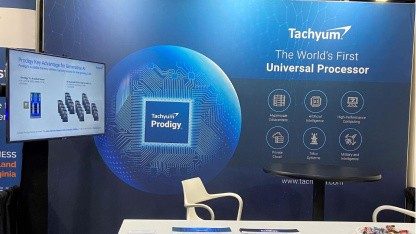
Die slowakische Tochter hat den Antrag selbst gestellt. Das Gericht hat das Verfahren eingeleitet, aber noch keinen Konkurs erklärt.
Müssen sich Bundespolitiker Sorgen machen, dass sich auf ihren iPhones Schadsoftware befindet? Der Digitalminister bestätigt einen amtlichen Hinweis.
Die ausbleibenden Umsätze bei OpenAI haben Auswirkungen auf die Aktienkurse großer Technologieunternehmen.
Digitale Gesundheitsanwendungen wie HelloBetter können durch Cyberangriffe Daten in fremden Händen bringen, wie HelloBetter in einem aktuellen Sicherheitsvorfall zeigt.
Nach einem Vorfall beim Software-Register RubyGems meldete OpenAI diesen nicht der EU.
Kurze Lieferzeiten deuten laut Analyst Jeff Pu auf verhaltene iPhone-18-Pro-Nachfrage hin.
Auf dem FRK-Breitbandkongress in Leipzig fordert der Fachverband faire Regeln für alle Netzbetreiber sowie mehr Sicherheit bei Infrastrukturdaten: Bei Glasfaser und Koax.

Linkedin ermöglicht nun, dass Nutzer selbst KI-Slop gemeldet werden können, um die automatisierten Vorgänge zu reduzieren.
Reden Teenager auf Instagram mit der Meta AI zu oft über Suizid oder Selbstverletzung, sollen bald die Eltern alarmiert werden.
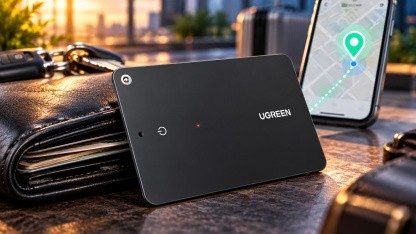
Die Tracker-Karte ist so dünn wie zwei Bankkarten und verschwindet mühelos im Portemonnaie. Sie meldet den Standort ans iPhone.
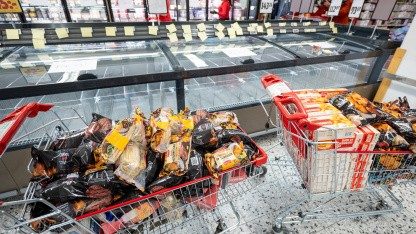
US-Behörden warnen vor Cyberangriffen auf Kühlsysteme weltweit
Telekom meldet Rekordzahlen mit Milliarden-Euro-Umsatz und steigenden Kundenzahlen in Deutschland und USA.
mSeven Software hat mSecure Nutzer aufgefordert, ihre Passwörter zu ändern nach einem potenziellen Cyberangriff. Der Anbieter empfiehlt auch die Aktualisierung von Passkeys.
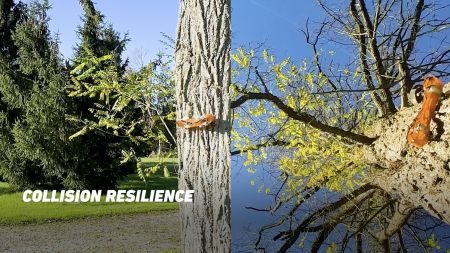
ETH Zürich entwickelt einen Quadkopter mit flexibler Struktur, der Kollisionen bei 25 km/h übersteht und weiterfliegen kann.
KI hat enorme Potenzial, aber die Verbreitung von Propaganda und Slop hat negativen Einfluss
WS_FTP von Progress enthält zahlreiche Schwachstellen, einschließlich einer höchsten Sicherheitslücke mit CVE-2026-84295.
Angreifer können Veeam Management Pack-Server attackieren und Schadcode ausführen, besonders bei Sicherheitslücken CVE-2026-107239, CVE-2026-107238 und CVE-2023-22793.
Angreifer nutzen aktuell bekannte Schwachstellen in Drupal, Ivanti und Synology Systemen und verletzen Systeme.
Das Ruby-Team hat drei Fehler in der Regex-Engine korrigiert, die zu Sicherheitslücken bei der Anwendung von fremden Musterausdrücken führen können. Die korrigierten Versionen sind für alle GitLab-Versionen seit 7.0 aus dem Jahr 2014 verfügbar.
Workshop Penetration Testing Fundamentals bietet Grundlagen und praktische Methoden zur Untersuchung von Sicherheitslücken in Webanwendungen und Netzwerken.
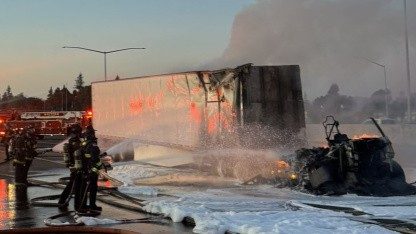
Tesla Semi in Hayward, Kalifornien, in Brand geraten – US-Autobahn gesperrt
Der Workshop erklärt Anforderungen und bietet praktische Lösungen für Cybersicherheitsanforderungen in der Produktentwicklung.
Workshop zur Integration von NIS 2-Anforderungen in ISMS, ISO 27001 und IT-Grundschutz am 2. Dezember 2026
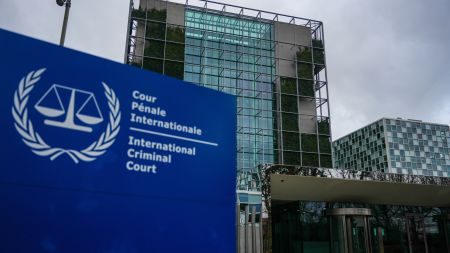
US-Sanktionen gegen IStGH haben umfangreiche Ausnahmen, die auf Druck der US-Industrie zurückzuführen sind. Sanktionen gelten nur für 13 Personen, die von Ausnahmen ausgeschlossen sind.
Golem.de bietet die Möglichkeit, ohne Analyse- und Werbe-Cookies zu nutzen, indem man sich als Golem pur anmeldet.
Experten alarmieren über die schnelle Auswirkung von Sicherheitslücken in Software
BIND 9 hat eine Sicherheitslücke entdeckt, die durch eine Replay-Attacke ermöglicht, dass Schadcode eingefügt und ausgeführt wird. BIND 9.11.0 bis 9.18.50 und 9.20.0 bis 9.20.29 sind betroffen. Admins sollten sofort auf die neuesten Versionen aktualisieren.
Die Alternative für Deutschland (AfD) wurde durch einen E-Mail-Leak zu einem Thema. Der Partei wurde aufgezwungen, die zuständigen Datenschutzbehörden zu informieren. Die Partei betont aber, dass sie keine Verlustmeldung gegeben hat.
Golem.de bietet die Möglichkeit, ohne Analyse- und Werbe-Cookies zu nutzen, indem man sich als Golem pur anmeldet. Dies ermöglicht eine bessere Nutzerfreundlichkeit und verbesserte Anzeigenpersonalisierung.