
Geheimdienstchef mit offenen Privatdaten: Ein Warnruf
Geheimdienstchef Dag Baehr mit offenen Daten in Netz gesichtet, Experten warnen vor Phishing und Social.
Suche
Ergebnisse für "Offenen".
Geheimdienstchef Dag Baehr mit offenen Daten in Netz gesichtet, Experten warnen vor Phishing und Social.
IoT- und Sensordaten erfordern neue Architekturen. Offene Plattformen verbinden relationale Datenbanken mit Streaming.
Ein TikToker wurde wegen heimlicher Aufnahmen und Verletzung von Persönlichkeitsrechten zu einer Haftstrafe verurteilt. Der 33-jährige Influencer wurde für seine ahnungslosen Opfer verurteilt.
Microsoft hat weltweit zu einem stundenlangen Ausfall von Cloud-Diensten und E-Mail-Systemen geführt. Dieser Artikel untersucht die Ursachen und Auswirkungen auf verschiedene Branchen.
Claroc Research hat mehr als 37.500 Grok-Apps mit unsicheren Zugriffskontrollen und ohne Authentifizierung im Internet freigeschaltet festgestellt.
Nach Updates blieben die Steuerungen weiterhin angreifbar, obwohl der Hersteller Patches veröffentlicht hat. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) fordert erneut unverzüglich Handlung.
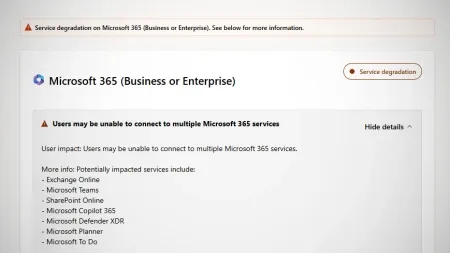
Microsoft 365-Dienste wie Exchange Online, Teams, Copilot und mehr sind betroffen. Serverausfälle führen zu Überlastung und Verbindungsfehlern.
Die Kriminalpolizei steht vor Herausforderungen bei der Erhebung von Daten, insbesondere bei Betrugsdelikten mit Auslandsbezug. Holger Münch fordert eine neue Erheblichkeitsschwelle für den Datenaustausch.
Gotenberg 9 bietet eine umfassende PDF-Generierung und -Bearbeitungsfunktion mit einer neuen Engine, verbesserten API-Verarbeitungsschritten und einer Anbindung zu LibreOffice.
N-able muss seine N-central-Instanzen offline nehmen, nachdem Exploits für gefährdete Sicherheitslücken veröffentlicht wurden.
Ubisoft arbeitet an einem neuen Hauptteil der Assassin's Creed-Reihe, der im antiken Rom angesiedelt ist. Das Spiel könnte auch ein Smartphone-Spiel in Jerusalem haben.
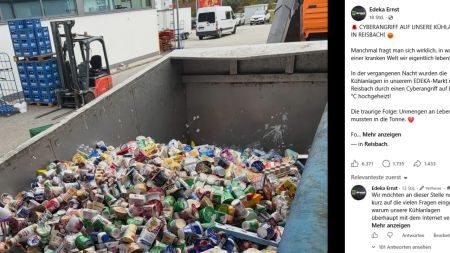
Deutsche Geheimdienste eintreffen, um Sabotagekampagnen zu.
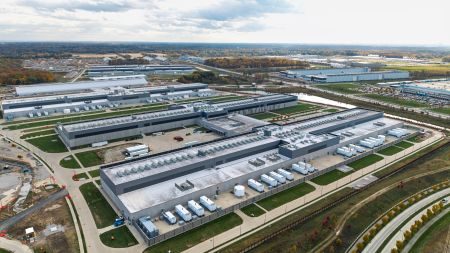
Studie von Öko-Institut und Greenpeace zeigt, dass Rechenzentren stark an Trinkwasser beteiligt sind, was potentielle Wasserspeicherungsprobleme in Deutschland verursachen könnte.
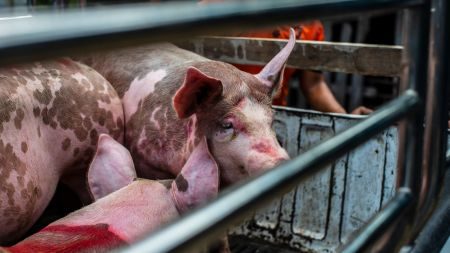
Der Bundestag hat eine neue Videopflicht für große Schlachthöfen in Kraft gesetzt, um Tierschutzvorschriften besser zu befolgen.
Anthropic präsentiert FlashProve, ein Forschungsprototyp für einen KI-Identitätsnachweis, um Überprüfung und Regulierung von KI-Diensten zu erleichtern.
Linux-Anbieter Suse plännert einen Stellenabbau von 10% und erklärt KI als.
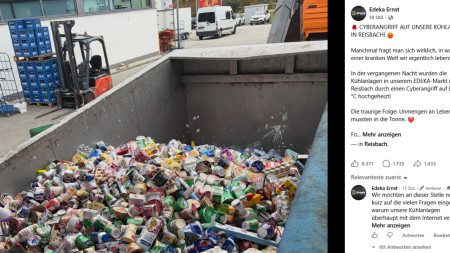
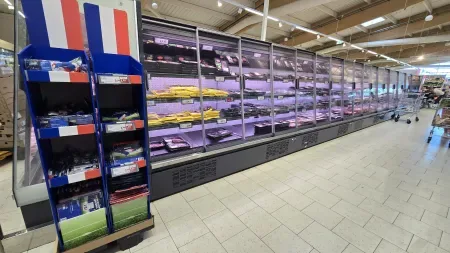
Cyberangriffe auf Lebensmittelkühlschränke in Deutschland und Europa tragen zur Warnung der BSI bei.
WS_FTP von Progress enthält zahlreiche Schwachstellen, einschließlich einer höchsten Sicherheitslücke mit CVE-2026-84295.
US-Justizministerium präsentiert erste Ergebnisse einer Operation, die Betrug mit staatlicher Studienhilfe in Betracht zieht.
FBI vermutet, dass Nordkorea den größten Kryptowährungskraken Binance ausnutzt, um mehr als 6 Milliarden US-Dollar zu stehlen.
Das Ruby-Team hat drei Fehler in der Regex-Engine korrigiert, die zu Sicherheitslücken bei der Anwendung von fremden Musterausdrücken führen können. Die korrigierten Versionen sind für alle GitLab-Versionen seit 7.0 aus dem Jahr 2014 verfügbar.
Der Workshop erklärt Anforderungen und bietet praktische Lösungen für Cybersicherheitsanforderungen in der Produktentwicklung.
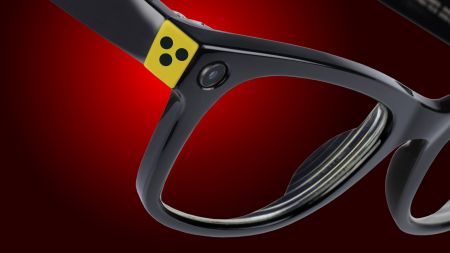
KI-Brillen bieten Hilfe für blinden Menschen, trotz Verbotforderungen von Aufsichtsbehörden und Bürgerrechtsorganisationen.
Manuel Schmitt berichtet über die Herausforderungen als Hostinganbieter mit php2shell-Lücken und empfiehlt Ruhebewahrung ohne panikartige Maßnahmen.
Die Bundesregierung will Raffinerien absichern und hat einen Dialog mit der Mineralölwirtschaft gestartet. Ziel ist ein Strategiepapier für das Kabinett.
BIND 9 hat eine Sicherheitslücke entdeckt, die durch eine Replay-Attacke ermöglicht, dass Schadcode eingefügt und ausgeführt wird. BIND 9.11.0 bis 9.18.50 und 9.20.0 bis 9.20.29 sind betroffen. Admins sollten sofort auf die neuesten Versionen aktualisieren.
Node.js hat neue Sicherheitsupdates veröffentlicht, die auch Abhängigkeiten wie OpenSSL und SQLite aktualisieren. Dies schließt Lücken ein und verbessert Sicherheit. Nutzer sollten sich auf die unterstützten Versionen 22.23.4, 24.22.1 oder 26.12.1 vorbereiten.
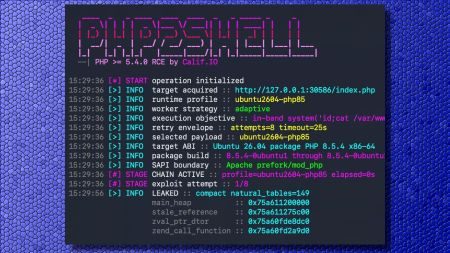
PHP-Webskriptsprachen enthalten kritische Sicherheitsfehler, die zu Ausführung von Schadcode auf Millionen Webservern führen können.
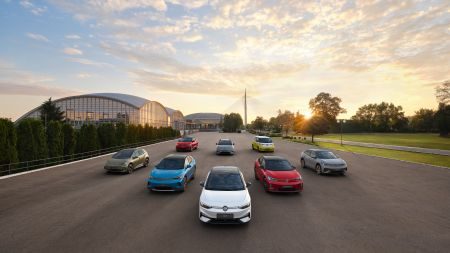
VW ruft weltweit mehr als 70.000 E-Autos zurück wegen fehlerhafter Batterien. Einige Modellvarianten und Modelle sind betroffen. Halter müssen die Fahrzeuge bis zu 80% aufladen und Warnhinweise anbringen.
Vier europäische Telekommunikationsunternehmen unterzeichnen Absichtserklärung für gemeinsames Gebot für mobile Satellitendienste.