
Angriffe auf Linux- und VMware-ESX-Schwachstellen
Die IT-Sicherheitsbehörde CISA warnt vor Angriffen auf Lecks im Linux-Kernel und VMware ESX. Dieses Mal sind Hintergründe bekannt.
Suche
Ergebnisse für "Schwachstelle".
Die IT-Sicherheitsbehörde CISA warnt vor Angriffen auf Lecks im Linux-Kernel und VMware ESX. Dieses Mal sind Hintergründe bekannt.
Bürgerrechtler und IT-Verband fordern verbindliche Regeln für den Umgang mit IT-Sicherheitslücken. GFF und Bitkom stellen drei zentrale Forderungen: Vorrang der Behebung, Verantwortungsvolle Offenlegung und eine strenge Abwägung bei offengehaltenen Lücken.
KI in der IT-Sicherheit kann Tests unterstützen, liefert aber auch unzuverlässige Ergebnisse. Ein Workshop zeigt Verfahren und Grenzen.
Moderne Anwendungen erfordern eine sichere Entwicklung, der Workshop hilft, Risiken frühzeitig zu erkennen und zu beheben.
SolarWinds hat neue Sicherheitspatches für Observability Self-Hosted veröffentlicht, die zwei Schwachstellen in den Systemen beheben.
Die US-amerikanische IT-Sicherheitsbehörde CISA warnt vor beobachteten Angriffen auf Linux-Lücken.
Workshop für KI-Entwickler erklärt Angriffe und Schutzmaßnahmen gegen generative KI.
Ein workshop hilft IT-Sicherheitsexperten, Schwachstellen realistisch zu bewerten und Maßnahmen zu entwickeln.
Sicherheitsforscher haben Microsofts KI-Assistenten dazu gebracht, seine eigenen Schutzmechanismen.
Workshop bietet KI-gestütztes Pentesting für IT-Sicherheitsexperten und Einsteiger.
Sicherheitsforscher der University of California und des Oberlin College haben eine Methode entwickelt, mit der der Autopilot einer Boeing 737 manipuliert werden kann.
Über eine Sicherheitslücke lassen sich Abwägungsprotokolle von KI-Top-Systemen wie GPT-5 im Klartext auslesen – mithilfe kleinerer Modelle desselben.

Die EPA hat eine wichtige Lücke in den Gesetzen entdeckt, die Datenzentren von Schwefeldioxid-Grenzwerten freiset, was die Kohlekraftwerke erfreut.

Microsoft behandelt 622 Schwachstellen in verschiedenen Produkten am Patchday. Einige sind bereits bekannt, andere werden aktiv angegriffen.

Der chinesische KI-Anbieter Z.ai hat mit GLM-5.2 ein Open-Weight-Modell veröffentlicht, das sich bei der Schwachstellensuche offenbar mit Anthropics Opus 4.8 messen kann.

Methoden für belastbare Entscheidungen im IT-Betrieb, mit Workshop und Informationen zur Software-Supply-Chain.

Wegen einer Schwachstelle beim Logging von Löschanfragen könnten Signal-Nachrichten auch nach Jahren wiederherstellbar sein.

CVE-2026-34197 in Apache ActiveMQ wird aktiv ausgenutzt. Die Schwachstelle liegt in der Jolokia-API, in einigen Versionen ist keine Authentisierung nötig. Was zu tun ist.
Omnissa erweitert die Virtuelle Desktops-Sicherheitslösung OSS in mehr als acht Ländern und integriert KI-Agenten.
Angreifer nutzen Sicherheitslücken in GPUStack, FreeSwitch, OpenSSH und IBM Aspera Faspex. Updates helfen, die Schwachstellen auszubessern.
Patches schließen Schwachstellen in IBM App Connect Enterprise, der Log Source Management App for IBM QRadar SIEM und der TS4500 Tape Library.
Zyxel-Switches werden bedroht durch Sicherheitsangriffe, die durch aktuelle Updates verhindert werden können.
Linux-Anbieter Suse plännert einen Stellenabbau von 10% und erklärt KI als Hauptgrund
GSMA fordert Politikern und Regulierungsbehörden, kritische Mobilfunkinfrastrukturen besser vor extremen Wetterereignissen zu schützen, mit Kosten von bis zu 3 Milliarden US-Dollar pro Jahr.
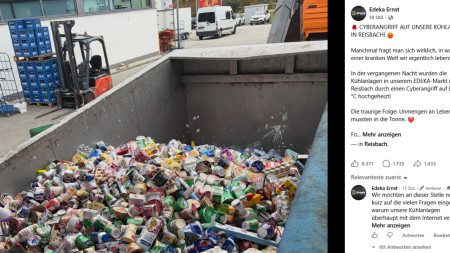
Cyberangriffe auf Lebensmittelkühlschränke in Deutschland und Europa tragen zur Warnung der BSI bei.
WS_FTP von Progress enthält zahlreiche Schwachstellen, einschließlich einer höchsten Sicherheitslücke mit CVE-2026-84295.
Angreifer nutzen aktuell bekannte Schwachstellen in Drupal, Ivanti und Synology Systemen und verletzen Systeme.
Android-Versionen 12 bis 17 sind durch eine Sicherheitslücke von Mark Blaszczyk betroffen, die als SMS des Todes bekannt ist. Der Fehler führt zu einem unbrauchbaren Smartphone.
Die Cyberkriminelle nehmen Anwaltskanzleien und Rechtsabteilungen ins Visier. Die Zahl der Angriffe im Rechtssektor hat sich im Vergleich zu 2023 verdoppelt.
Angreifer nutzen Sicherheitslücken in Cisco-Firewalls und GitLab. Cisco und GitLab aktualisieren Software-Versionen. Sicherheitsvorkehrungen und Updates sind dringend zu empfehlen.