Introducción
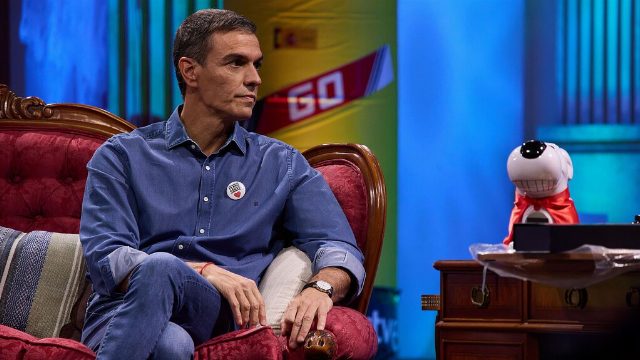
El consejo de apagar el móvil de 5 minutos cada día, propuesto por Pedro Sánchez en La Revuelta, ha sido objeto de debate en el ámbito de la ciberseguridad. Josep Albors, responsable de Investigación y Concienciación de ESET España, comenta que este consejo no es efectivo para la mayoría de los usuarios, especialmente en el contexto de amenazas más mundanas como apps maliciosas o enlaces fraudulentos.
Apagado y Encendido del Móvil
Albors explica que solo se aplica para casos concretos en los que el malware está presente en la memoria RAM, que se borra al apagar el dispositivo. Sin embargo, si el software malicioso está instalado en el terminal, al apagar y encenderlo no se desinstalará la app maligna. Además, no podemos estar seguros de que la infección haya desaparecido por el hecho de que el móvil vuelva a funcionar correctamente.
Límites del Reinicio frente al Malware
El reinicio del dispositivo no es una forma generalizada de protegerse de malware. Por ejemplo, la NSA recomienda apagar/encender el dispositivo semanalmente, pero esto no resuelve el problema de seguridad que se ha usado para acceder al móvil. Además, no soluciona el problema de seguridad que se ha usado para acceder al móvil.
Apagado y Encendido para Eliminar Malware
El apagado y encendido del dispositivo puede eliminar el programa activo, pero el atacante puede conservar un medio de acceso para volver a entrar. Además, existen ataques que no requieren que el dueño del móvil pulse ningún enlace o descargue ningún archivo.
Conclusión
Para protegerse de malware, es importante mantener actualizado el dispositivo (con las correcciones de seguridad), no fiarse de enlaces que no hemos pedido, y disponer de una solución de seguridad que analice el dispositivo y las conexiones.
Tags
Ciberseguridad, Malware, Reinicio, NSA, ESET, Apagado, Encendido